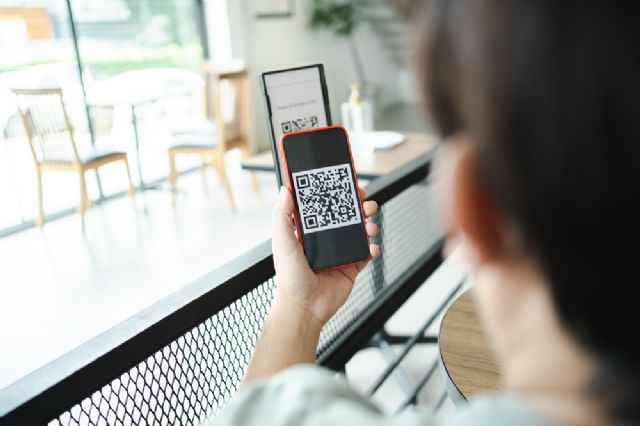
España, SEPTIEMBRE 2026: El Escanear el código QR de la carta de un restaurante, pagar un aparcamiento o consultar información turística se ha convertido en un gesto cotidiano. Pero esa familiaridad está siendo aprovechada también por los ciberdelincuentes.
El phishing mediante códigos QR, conocido como quishing, se ha convertido en uno de los vectores de ataque que más rápidamente están creciendo. De hecho, Microsoft detectó 18,7 millones de ataques de este tipo en marzo de 2026, frente a los 7,6 millones registrados en enero, lo que supone un incremento del 146% en apenas tres meses.
En este sentido, desde Logicalis Spain, líder internacional de soluciones IT, y Áudea, su unidad especialista en ciberseguridad, advierten de que la aparente sencillez de un código QR constituye precisamente una de las ventajas que explotan los atacantes.
Los datos ponen de manifiesto una evolución relevante para empresas y usuarios. Durante el primer trimestre de 2026, Microsoft identificó alrededor de 8.300 millones de amenazas de phishing distribuidas mediante correo electrónico y señaló al phishing mediante códigos QR como el vector de ataque que más rápidamente creció durante ese periodo.
"Al contrario que ocurre con un enlace convencional, el usuario no puede conocer a simple vista la dirección web escondida detrás del código y, además, el escaneo suele realizarse desde un teléfono móvil, trasladando la interacción fuera del ordenador corporativo y, en muchos casos, fuera de los principales controles de seguridad de la organización" explica Andrés Cartes Guilarte, Cybersecurity Culture Consultant de Áudea.
De esta forma, el atacante incorpora un código QR y al escanearlo, la víctima es conducida hasta una página fraudulenta que puede imitar servicios corporativos, plataformas bancarias o páginas de autenticación con el objetivo de obtener credenciales, datos personales o información financiera.
Según el Email Threats Report 2026 de Barracuda, el 70% de los PDF maliciosos analizados contenía códigos QR que dirigían a páginas de phishing, mientras que este porcentaje alcanzaba el 56% en los documentos maliciosos de Microsoft 365. Además, los PDF concentraron alrededor del 70% de los ataques mediante QR registrados en marzo de 2026, mientras que los códigos insertados directamente en el cuerpo de los mensajes de correo aumentaron un 336% durante ese mismo mes.
EL RIESGO TAMBIÉN ESTÁ EN EL MUNDO FÍSICO
El riesgo no se limita al correo electrónico. Los códigos QR se han integrado en restaurantes, comercios, transporte, aparcamientos, eventos y servicios turísticos, haciendo posible que un ataque digital comience en un elemento físico aparentemente inofensivo.
De hecho, el INCIBE alertó este pasado 4 de agosto de 2026 de un caso real ocurrido en España después de que una usuaria escaneara el código QR utilizado por un restaurante para consultar su menú. Tras acceder al enlace y aceptar una ventana emergente, se activó una suscripción premium no solicitada. INCIBE constató además que otros clientes del establecimiento habían experimentado situaciones similares.
La elevada penetración de esta tecnología amplía el terreno potencial para este tipo de fraude. Datos recopilados por QR TIGER apuntan a que alrededor del 75% de los restaurantes a nivel mundial utiliza ya códigos QR para facilitar el acceso a menús digitales, mientras que el uso de esta tecnología en marketing y publicidad creció un 323% entre 2021 y 2023.
"Ya no basta con enseñar al usuario a no hacer clic en un enlace sospechoso. El phishing está evolucionando hacia formatos que eliminan precisamente ese enlace de nuestra vista. La seguridad debe acompañar al usuario desde el correo hasta la identidad y el dispositivo desde el que finalmente accede al servicio", concluye Cartes.